Blog
Tiefe Einblicke, Vergleiche und Lernpfade zu Rust und Linux-Zertifizierungen.
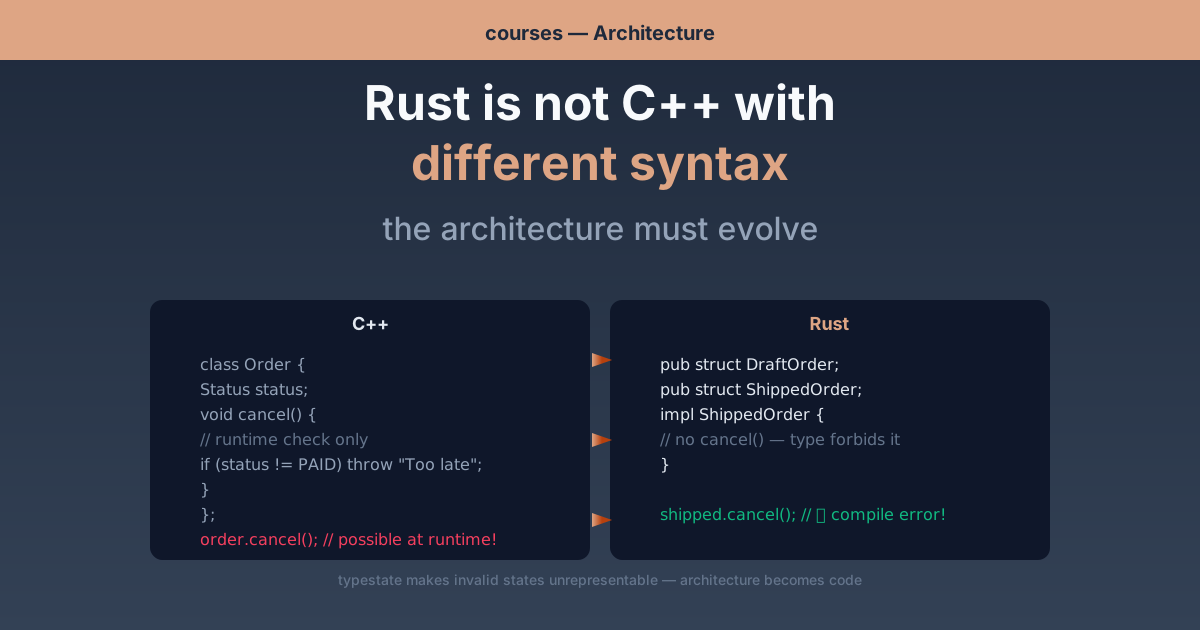
Rust ist kein C++ mit anderer Syntax — die Architektur muss mitwandern
Warum die Migration von C++ nach Rust mehr ist als eine syntaktische Uebersetzung: Ownership-Diagramme sind Architektur-Diagramme, State Machines machen ungueltige Zustaende unrepraesentierbar. Ein Pladoyer fuer die Schritte Fallacy, Gap-Taxonomie und Typestate-Erfahrungsbericht.
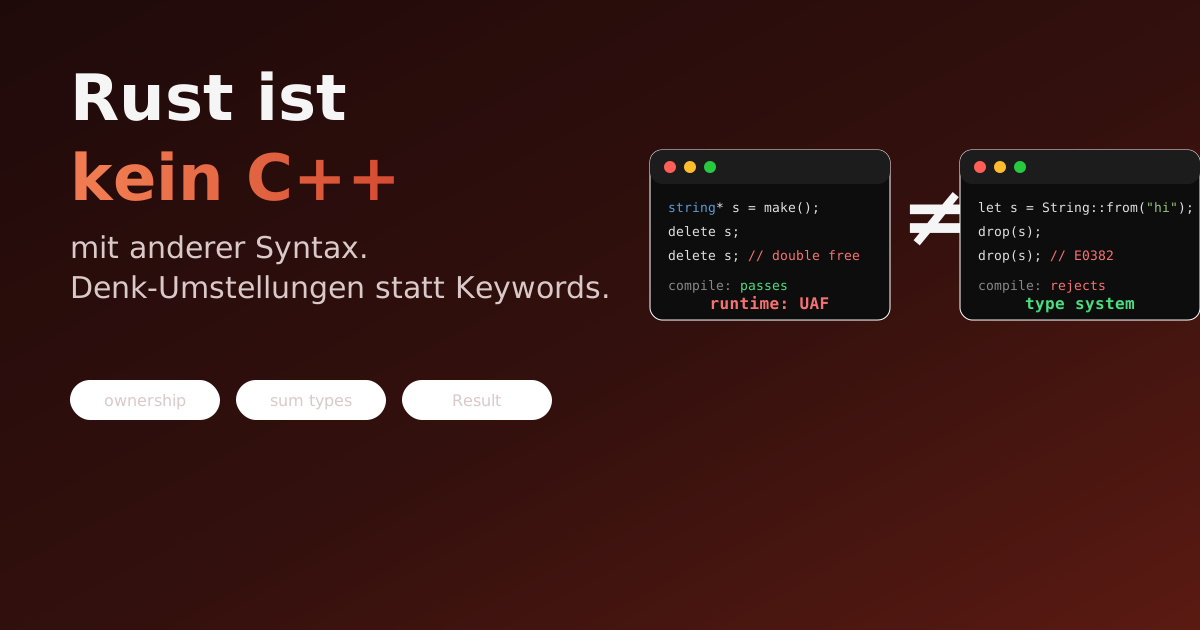
Rust ist kein C++ mit anderer Syntax
Wer C++ kann, denkt in RAII, Klassen und Exceptions. Rust ersetzt alle drei durch etwas anderes: Ownership, Sum Types und Fehler als Werte. Wer das nur als 'andere Syntax' abtut, übersetzt wörtlich — und konserviert die Bugs des C++-Codes.
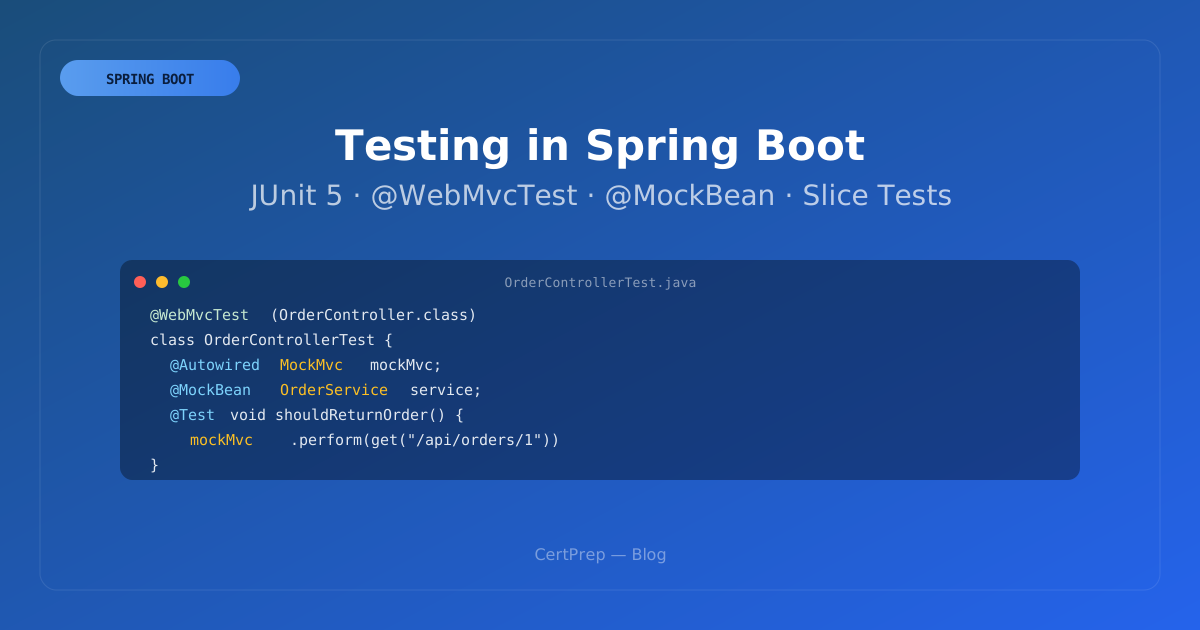
Testing in Spring Boot: Ein Leitfaden für Unit-, Slice- und Integrationstests
JUnit 5, @SpringBootTest, @WebMvcTest, @DataJpaTest, @MockBean — welcher Test-Typ für welchen Zweck. Mit Code-Beispielen und Best Practices.
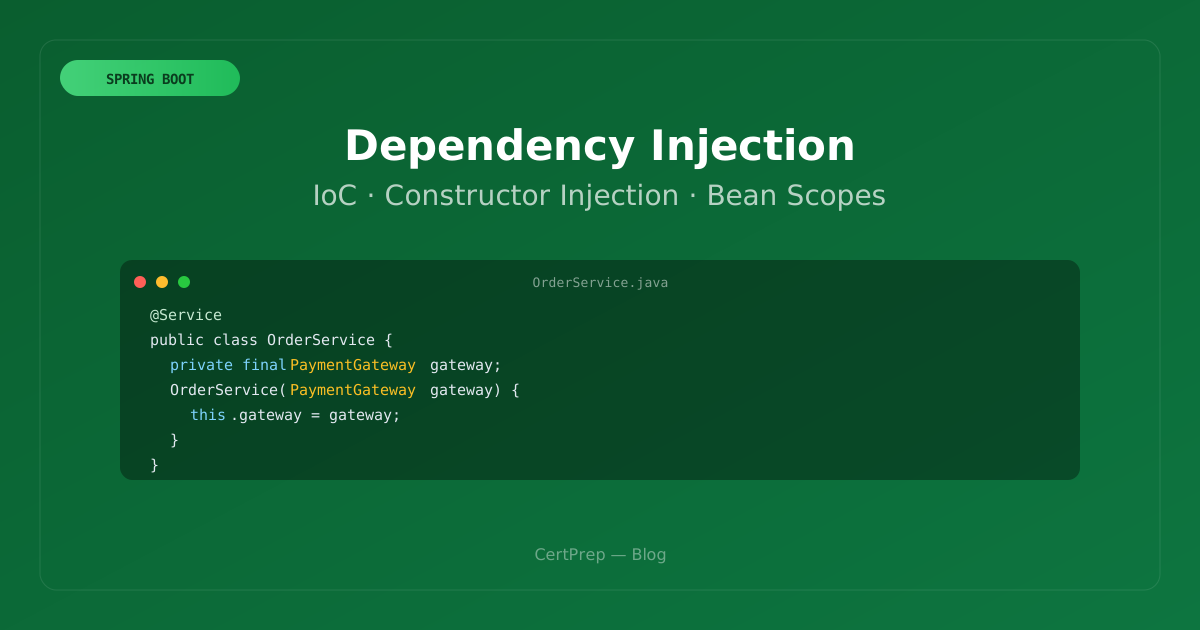
Dependency Injection in Spring Boot verstehen — vom Anfänger zum Profi
Wie Spring Boot Abhängigkeiten verwaltet: IoC, DI, Constructor Injection, Bean Scopes und @Qualifier. Mit Code-Beispielen und Übungsaufgaben.
Linux-Sicherheit in der Praxis: firewalld, iptables und SELinux
Eine praxisnahe Einführung in Linux-Sicherheit: firewalld vs. iptables, SELinux-Modi und Policies, AppArmor, und wie du deinen Server tatsächlich härtetest.
LPIC-2: Der nächste Schritt nach LPIC-1
LPIC-2 (201-450 und 202-450) baut auf LPIC-1 auf: fortschrittene Systemadministration, Netzwerk, Sicherheit und Fehlersuche. Was dich erwartet und wie du dich vorbereitest.
Fuzzing Rust: Wenn LLMs den Compiler testen und unsafe Code bricht
ClozeMaster fuzzt den Rust-Compiler mit LLMs, RL reduziert False Positives in der statischen Analyse, und eine Cross-Language-Studie zeigt: Die Programmiersprache beeinflusst Fuzzing-Effektivität.
Rust-Verifikation: Vom Borrow Checker zum Beweis
Kani, RustyDL und die größte Verifikationskampagne der Rust-Standardbibliothek: Wie formale Methoden über den Borrow Checker hinausgehen — und warum das für sicherheitskritischen Code wichtig ist.
SafeFFI: Sicherheit an der Grenze zwischen Safe und Unsafe
SafeFFI optimiert Memory-Safety-Checks an der Safe/Unsafe-Grenze, Design Patterns in Rust-Backends verbessern Code-Qualität, und GPU-Offload bringt Rusts Sicherheitsmodell auf die Grafikkarte.
systemd meistern: Timer, Services und das Journal
systemd ist mehr als ein Init-System: Timer ersetzen cron, das Journal ersetzt syslog, und Service-Management ist mächtiger als je zuvor. Eine praxisnahe Einführung.
Die 20 wichtigsten Linux-Kommandos für die LPIC-1-Prüfung
Von ls bis systemd: Die 20 Kommandos, die du für die LPIC-1-Prüfung beherrschen musst — mit Beispielen, Optionen und häufigen Fallstricken.
Vom C zu Rust: Wenn die Übersetzung bewiesen wird
Automatische C-to-Rust-Übersetzung mit vergleichender symbolischer Ausführung: Wie das cozy-Werkzeug semantische Äquivalenz garantiert — und was das für Legacy-Code bedeutet.
LPIC-1 in 30 Tagen: Dein Lernplan für die Prüfung
Ein praxiserprobter 30-Tage-Lernplan für die LPIC-1-Prüfung (101-500 und 102-500): Was du wann lernst, welche Befehle du beherrschen musst und wie du übst.
Warum KI-Entwicklungstools in Rust geschrieben werden
OPENDEV, Architecture Without Architects und Hostage Negotiation: Warum Rust zur ersten Wahl für KI-Coding-Agenten wird — und was das über die Sprache lehrt.
Vibe Coding und die Sicherheitskrise: Warum Rust in der KI-Ära wichtiger ist
Vibe-Coded Applications, MOSAIC-Bench und (Im)Paired Programming: Wie KI-generierter Code neue Sicherheitsrisiken schafft — und warum Rusts Typsystem das Gegenmittel ist.
KI schreibt Code — aber ist er richtig? Was die Forschung lehrt
More Code, Less Understanding, TreeCoder, CausalRepair und Co-located Tests: Was aktuelle Studien über die Zuverlässigkeit von KI-generiertem Code offenbaren — und was das für Lernende bedeutet.
Rusts Sicherheitsmodell ist keine Meinung — es ist bewiesen
Neuro-symbolische Verifikation, automatische Beweisgenerierung und Crate-Auditing: Was die aktuelle Forschung über Rusts Typsystem und unsafe-Code lehrt.
LPIC-1 vs. CompTIA Linux+: Welche Linux-Zertifizierung passt 2026 zu dir?
Zwei Linux-Einsteigerzertifikate, zwei Philosophien. Vergleich von Kosten, Inhalt, Anerkennung und Karrierewert — mit einer klaren Empfehlung.
Warum dich der Borrow Checker zu einem besseren Programmierer macht
Der Borrow Checker ist kein Gegner, sondern dein strengster Code-Reviewer — zur Compile-Zeit. Wie er dein Denken über Speicher, Lebensdauer und Ownership verändert.
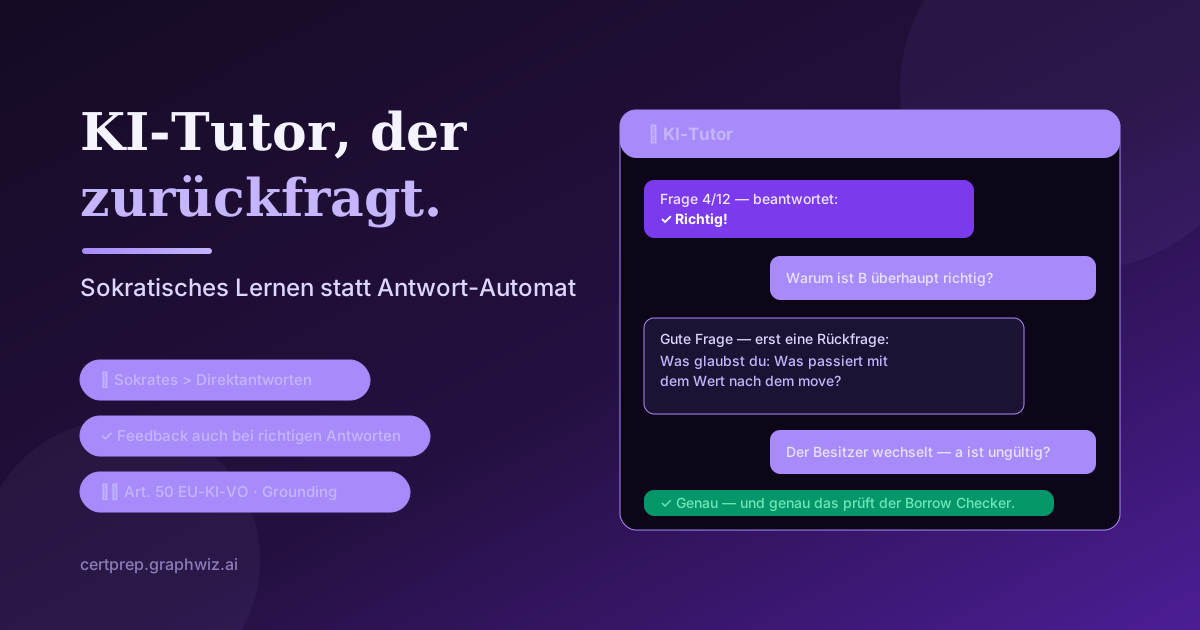
KI-Tutor, der zurückfragt: Sokratisches Lernen statt Antwort-Automat
Warum der beste KI-Tutor nicht einfach Antworten ausgibt, sondern Rückfragen stellt: Die Forschungslage zu sokratischem Tutoring, Feedback auch bei richtigen Antworten — und wie wir sie in CertPrep umgesetzt haben.