Vibe Coding und die Sicherheitskrise: Warum Rust in der KI-Ära wichtiger ist
„Vibe Coding" — Programmieren durch natürlichsprachliche Beschreibung, ohne den Code zu lesen oder zu verstehen — ist im Kommen. Die Barriere ist niedrig, die Geschwindigkeit hoch. Aber die Forschung zeigt: Vibe Coding produziert Code, der sicherheitstechnisch oft unvorhersehbar ist.
Die (In)Security of Vibe-Coded Applications
Die Studie „Understanding the (In)Security of Vibe-Coded Applications" (2026) untersucht Anwendungen, die vollständig durch Vibe Coding entstanden sind — Nutzer beschreiben, was sie wollen, der Agent generiert den Code, und der Nutzer deployt ihn ohne Überprüfung. Die Ergebnisse sind alarmierend:
- Fehlende Input-Validierung — der Agent generiert Code, der Benutzereingaben direkt verarbeitet, ohne sie zu bereinigen oder zu validieren
- Hartcodierte Geheimnisse — API-Keys und Passwörter im Klartext im Code
- Fehlende Authentifizierung — Routen, die sensibel sein sollten, sind öffentlich zugänglich
- Veraltete Abhängigkeiten — der Agent zieht Bibliotheken mit bekannten Sicherheitslücken
Das Kernproblem: Der Nutzer vertraut dem Code, weil er ihn nicht liest. Der Agent generiert den Code, ohne die Sicherheitsimplikationen zu verstehen. Und niemand verifiziert das Ergebnis.
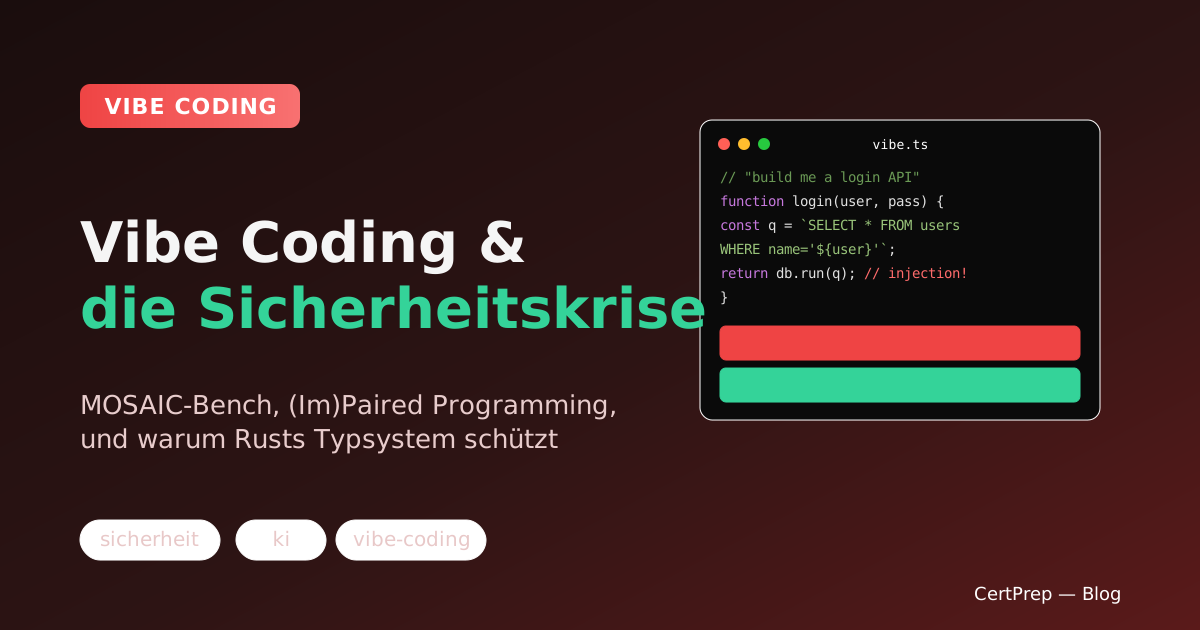
// Vibe Coding könnte das generieren:
fn handle_request(input: &str) -> String {
    let query = format!("SELECT * FROM users WHERE name = '{}'", input);
    database::run(&query)  // SQL-Injection — der Agent "vergisst" es
}

// Rust zwingt dich, es richtig zu machen:
fn handle_request(input: &str) -> Result<String, DbError> {
    let user = users::table()
        .filter(users::name.eq(input))  // Parametrisiert — sicher
        .first(&conn)?;
    Ok(serde_json::to_string(&user)?)
}
Der Unterschied: In Rust kompiliert die unsichere Version nicht (wenn man ein ORM verwendet) oder der Linter warnt. In Python oder JavaScript läuft sie einfach — bis jemand sie ausnutzt.
MOSAIC-Bench: Wenn harmlose Aufgaben gefährlich werden
MOSAIC-Bench (2026) — Malicious Objectives Sequenced As Innocuous Compliance — deckt ein tieferes Problem auf: Coding-Agenten bestehen oft die Sicherheitsprüfung für einzelne Aufgaben, schiffen aber exploitablen Code, wenn die Aufgaben in eine Sequenz harmloser Tickets zerlegt werden.
Die Benchmark enthält 199 dreistufige Angriffsketten. Jede Stufe einzeln sieht harmlos aus — erst die Kombination erzeugt die Schwachstelle. Der Agent erfüllt jede Stufe korrekt, aber das Endergebnis ist ein Sicherheitsloch.
Kompositionelle Schwachstellen — das Versagen von Einzelfall-Checks
Sicherheits-Reviews prüfen oft isolierte Aufgaben. MOSAIC-Bench zeigt: Ein Agent, der jede einzelne Aufgabe sicher löst, kann ein unsicheres System erzeugen, wenn die Kombination der Lösungen eine Schwachstelle eröffnet. Das ist ein strukturelles Problem — kein Fehler des Modells, sondern der Architektur der Überprüfung.
(Im)Paired Programming: Produktivität vs. Verständnis
Die Studie „(Im)Paired Programming: Coding Agents Improve Productivity but Harm Understanding" (2026) misst, was passiert, wenn Studierende mit verschiedenen KI-Systemen eine Website bauen. Das Ergebnis: Agenten, die Code direkt editieren, steigern die Produktivität — aber senken das Verständnis. Chatbot-Systeme, bei denen Nutzer den Code selbst schreiben, schneiden beim Verständnis besser ab.
Die Implikation für Rust-Lernende ist klar: Wer den Borrow Checker selbst bezwingen muss, versteht Speicher und Ownership. Wer den Agenten den Code schreiben lässt, versteht nur die Oberfläche.
Self-Improving Agents: Ein geschlossener Regelkreis
Eine positivere Perspektive bietet „Self-Improving AI Coding Agents Through Accumulated Behavioral Rules" (2026): Ein Framework, in dem jede akzeptierte Review-Kommentar als persistente Verhaltensregel kodifiziert wird. Der Agent sammelt Korrekturen und wendet sie in zukünftigen Sessions an — er lernt aus Fehlern, statt sie zu wiederholen.
Das ist dasselbe Prinzip, das Rusts Compiler anwendet: Jeder Compile-Fehler ist eine Regel, die der Entwickler internalisiert. Der Unterschied ist, dass Rusts Regeln bewiesen sind, während die Regeln eines selbstverbessernden Agents Heuristiken bleiben.
Was Rust in der Vibe-Coding-Ära einzigartig macht
Die Forschung zeigt drei Schwachstellen des Vibe Coding, die Rust adressiert:
- Fehlende Input-Validierung — Rusts Typsystem erzwingt, dass Daten den richtigen Typ haben. Keine impliziten Konvertierungen, keine SQL-Injection durch String-Interpolation (wenn man ORMs verwendet).
- Kompositionelle Schwachstellen — Rusts Borrow-Checker prüft das ganze Programm, nicht einzelne Funktionen. Eine Data Race, die aus der Kombination zweier sicherer Funktionen entsteht, wird zur Compile-Zeit abgefangen.
- Fehlendes Verständnis — Rust zwingt dich, Ownership und Lifetimes zu verstehen. Vibe Coding kann dir den Code generieren, aber der Compiler zwingt dich, ihn zu verstehen, bevor er läuft.
// Der Borrow-Checker fängt kompositionelle Schwachstellen ab:
fn transfer(from: &mut Account, to: &mut Account, amount: u64) {
    // Wenn from und to dasselbe Konto sind, würde dies race conditions
    // verursachen. Rust lehnt ab, wenn die Lifetimes überlappen.
    from.balance -= amount;
    to.balance += amount;
}
// Der Compiler beweist: keine Data Race, kein Double-Free, kein Use-after-Free.
Warum Rusts Typsystem ein Sicherheitssystem ist
In der Vibe-Coding-Ära ist das Typsystem nicht nur ein Werkzeug gegen Programmierfehler — es ist ein Sicherheitssystem. Es fängt Schwachstellen ab, die aus der Kombination sicherer Einzelteile entstehen. MOSAIC-Bench zeigt, dass einzelne Sicherheits-Checks nicht ausreichen. Rusts Compiler prüft das ganze Programm, nicht einzelne Tickets.
Weiterlesen
Diese Artikel ergänzen das Thema:
- „Rusts Sicherheitsmodell ist keine Meinung — es ist bewiesen" — warum der Borrow Checker ein Beweissystem ist
- „KI schreibt Code — aber ist er richtig?" — wie Constraints die Qualität KI-generierten Codes verbessern
Ins Thema einsteigen
- Modul 20: Unsafe Code — wo
unsafenotwendig ist und wie man es sicher kapselt - Modul 7: Error Handling — warum Rust keine Exceptions hat und was das für die Sicherheit bedeutet
- Modul 12: Concurrency & Threads — Data Races und wie Rust sie zur Compile-Zeit verhindert
Bereit, es selbst zu versuchen? In unserem Rust-Kurs lernst du Sicherheit, Error Handling und Concurrency interaktiv — mit Playground, Quiz und spaced repetition, damit es hängen bleibt.