Rusts Sicherheitsmodell ist keine Meinung — es ist bewiesen
Rusts Borrow Checker wird oft als Design-Entscheidung dargestellt: Man hätte auch anders bauen können. Aber die aktuelle Forschung zeigt etwas anderes. Rusts Sicherheitsmodell ist keine Geschmacksfrage — es beruht auf einer bewiesenen Tatsache: ganze Fehlerklassen sind zur Compile-Zeit ausgeschlossen.
Die Forschungslage im Überblick
| Studie | Jahr | Beitrag |
|---|---|---|
| Neuro-symbolische Verifikation | 2026 | LLMs können Sicherheit nicht zuverlässig bewerten — Beweissysteme müssen es übernehmen |
| AutoVerus | 2025 | Automatische formale Korrektheitsbeweise für Rust-Code (90 %+ bei 150 Aufgaben) |
| RustMizan | 2026 | Benchmark für Rust-Schwachstellen in unsafe-Code |
| DSFB Crate-Auditing | 2026 | Strukturelle Code-Qualitätsanalyse mit #![forbid(unsafe_code)] |
Was LLMs nicht können, kann der Compiler
Eine 2026er Studie zur neuro-symbolischen Verifikation bringt es auf den Punkt: Frag ein Sprachmodell, ob eine Zeiger-Dereferenzierung sicher ist, und es liefert eine plausible Begründung — für beide Antworten. Das Problem ist nicht, dass KI dumm wäre. Das Problem ist, dass eine fluente Erklärung kein Beweis ist.
Die Forscher schlagen eine Trennung der Rollen vor: Das Sprachmodell interpretiert Code, aber es darf nie selbst entscheiden, ob eine Sicherheitsbedingung erfüllt ist. Diese Entscheidung überlässt man einer symbolischen Komponente — einem formalen Beweissystem.
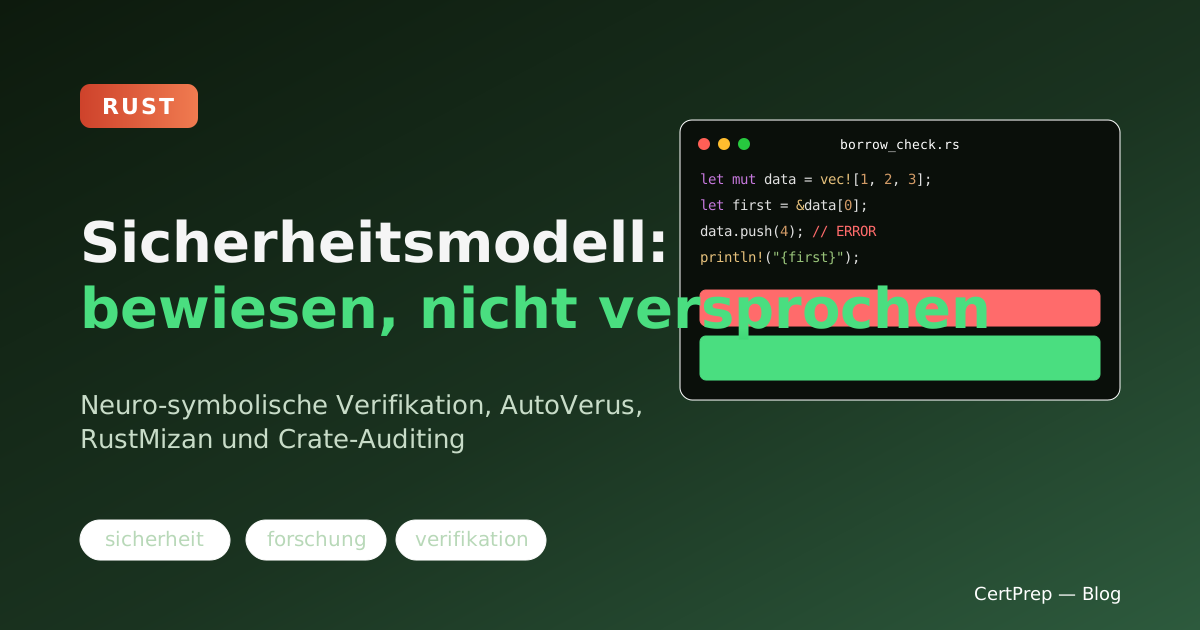
Und genau das ist Rusts Typsystem: ein Beweissystem, das zur Compile-Zeit läuft. Der Borrow Checker beweist, dass kein Use-after-Free, kein Double-Free und keine Data Race auftreten kann — für jeden Programmpfad:
let mut data = vec![1, 2, 3];
let first = &data[0];     // unveränderliche Leihe
data.push(4);             // FEHLER: kann data nicht veränderlich leihen
println!("{first}");      // während first noch lebt
Der Compiler lehnt das ab. Nicht mit einer Warnung, nicht mit einer Empfehlung — mit einem harten Fehler. In C oder Go kompiliert das stillschweigend und crasht eventuell später. Rust sagt nein, bevor das Binary existiert.
Warum das kein Warntext ist
Der Borrow Checker ist kein Linter, der „vielleicht problematisch" meldet. Er ist ein Beweissystem: Er prüft für jeden möglichen Ausführungspfad, ob die Ownership- und Leihe-Regeln eingehalten werden. Wenn er nichts meldet, gibt es keinen Pfad, der zu Use-after-Free, Double-Free oder Data Race führt. Das ist ein mathematischer Beweis, keine heuristische Abschätzung.
AutoVerus: Wenn KI Beweise schreibt statt Code
Während Code-Generierung mit LLMs allgegenwärtig ist, lag die Beweisgenerierung hinterher. AutoVerus (2025) ändert das: Ein Netz aus spezialisierten Agents generiert automatisch formale Korrektheitsbeweise für Rust-Code — basierend auf Verus, einem Verifikationswerkzeug, das Beweise in Rust selbst schreibt.
Das Ergebnis: Über 90 % von 150 nicht-trivialen Beweisaufgaben wurden automatisch gelöst, die Hälfte in unter 30 Sekunden. Die Architektur ahmt menschliche Experten nach: erst ein vorläufiger Beweis, dann Verfeinerung mit generischen Tipps, dann Debugging anhand der Verifikationsfehler.
// Verus: Beweise in Rust selbst
verus! {
    spec fn sorted(seq: Seq<int>) -> bool {
        forall|i: int, j: int|
            0 <= i && i < j && j < seq.len() ==> seq[i] <= seq[j]
    }

    proof fn sort_ensures(arr: Vec<int>)
        ensures sorted(arr@)
    {
        // ... Beweis, dass sort() die sorted-Spezifikation erfüllt
    }
}
Die Konsequenz für die Praxis: Formale Verifikation von Rust-Code ist keine akademische Spielerei mehr. Sie ist automatisierbar — und Rusts Typsystem ist die Grundlage, auf der sie aufbaut.
Was in unsafe-Code schiefgeht
RustMizan (2026), ein Benchmark für Rust-Schwachstellen, dokumentiert die Fehlermuster, die in unsafe-Code real auftreten: fehlende Signaturprüfung, unkontrollierte Arithmetik, Pufferüberläufe durch fehlerhafte Längenangaben. Diese Fehler haben in der Praxis zu echten Sicherheitsvorfällen geführt.
Die Lehre ist nicht „unsafe ist böse". Die Lehre ist: unsafe ist ein Vertrag, den du selbst einhalten musst. Rust kennt den Vertrag nicht — er steht nur in der Doku des Unsafe-Features. Verstößt du dagegen, gibt es keine Garantien mehr.
/// # Safety
/// `ptr` must be non-null and aligned for type T.
unsafe fn read_ptr<T>(ptr: *const T) -> T {
    // SAFETY: Caller guarantees ptr is valid and aligned.
    // Without this contract, the compiler cannot help us.
    ptr.read()
}
Genau deshalb ist das Muster so wichtig: kleine Mengen Unsafe in sicheren
Interfaces verstecken, mit einem // SAFETY:-Kommentar, der erklärt, warum
der Vertrag eingehalten wird. Der Rest des Programms bleibt beweisbar sicher.
Strukturelle Qualität prüfen — nicht nur Lints
Die DSFB-Studie (2026) geht einen Schritt weiter: Statt einzelne Rule-Verstöße zu zählen, aggregiert sie strukturelle Signale eines Rust-Crates — API-Grenzen, Fehlerbehandlungsmuster, Concurrency-Konstrukte, unsafe-Nutzung (oder deren Abwesenheit) — zu einem deterministischen Audit.
Ein Crate kann unter konventionellem Linting „sauber" wirken und trotzdem
strukturelle Schwächen haben. #![forbid(unsafe_code)] ist ein solches
Signal: Es dokumentiert, dass ein Crate bewusst auf Unsafe verzichtet — und
macht diese Entscheidung maschinenprüfbar.
// lib.rs — der gesamte Crate verzichtet auf unsafe
#![forbid(unsafe_code)]

pub fn process(data: &[u8]) -> Vec<u8> {
    // 100% safe Rust. Der Compiler garantiert: kein unsafe im gesamten Crate.
    data.iter().map(|b| b.wrapping_add(1)).collect()
}
forbid(unsafe_code) als Qualitätssignal
#![forbid(unsafe_code)] ist stärker als #![deny(unsafe_code)]: Es kann
nicht einmal mit #[allow] lokal überschrieben werden. Audit-Tools und
Crate-Scanner werten dieses Attribut als deterministisches Signal: Wenn es
da ist, ist der gesamte Crate unsafe-frei — keine manuelle Inspektion nötig.
Was das für Lernende bedeutet
Rusts Lernkurve ist steil, weil der Compiler dich zu präzisen Antworten zwingt. Aber die Forschung zeigt: Diese Präzision ist keine Willkür — sie ist das Werkzeug, das die Fehler verhindert, die LLMs nicht erkennen und die in C/C++ zu den häufigsten Sicherheitslücken führen.
Wer Rust lernt, lernt nicht nur eine Sprache. Er lernt, über Speicher, Lebensdauer und Besitz so nachzudenken, dass Fehler strukturell unmöglich werden — statt sie nachträglich zu suchen.
Drei Ebenen der Sicherheit
- Typsystem (Borrow Checker) — beweist zur Compile-Zeit: kein Use-after-Free, kein Double-Free, keine Data Race. Kostenlos, immer aktiv.
- unsafe-Verträge — du übernimmst die Verantwortung, mit
// SAFETY:- Kommentaren und Kapselung. RustMizan zeigt, wo es schiefgeht. - Formale Verifikation (AutoVerus/Verus) — beweist Korrektheit jenseits des Typsystems. Noch nicht alltäglich, aber automatisierbar.
Weiterlesen
Der zweite Teil dieser Reihe behandelt die Zuverlässigkeit KI-generierten Codes: „KI schreibt Code — aber ist er richtig?" — mit TreeCoder, CausalRepair und der Frage, ob der Compiler ein Beweissystem oder nur ein Linter ist.
Ins Thema einsteigen
- Modul 3: Ownership, Borrowing & Slices — wo der Borrow Checker herkommt und wie er funktioniert
- Modul 20: Unsafe Code — Verträge,
// SAFETY:-Kommentare und die Grenzen des Typsystems - Modul 15: Automated Testing — von Unit-Tests bis zu formaler Verifikation mit AutoVerus
Bereit, es selbst zu versuchen? In unserem Rust-Kurs lernst du Ownership, unsafe-Code und Verifikation interaktiv — mit Playground, Quiz und spaced repetition, damit es hängen bleibt.